エンドツーエンド暗号化は安全か?LINEやZoomの落とし穴と真相
LINEで送ったプライベートなメッセージや、Zoomで行った社外秘のWeb会議。通信が「暗号化されている」と聞けば、多くの人は完全なプライバシー保護を思い浮かべるはずです。しかし、私たちが日常的に利用する通信アプリの裏側では、サービス提供者や悪意ある第三者がデータを盗み見できる余地が残されているケースが少なくありません。
そこで標準的なセキュリティ技術として普及したのが「エンドツーエンド暗号化(E2EE)」です。送信者の端末から受信者の端末に至るまでデータを暗号化したまま届けるこの仕組みは、真の安全を約束してくれるのでしょうか。2026年のサイバー脅威環境を踏まえ、その構造的な強みと利用者が陥りがちな落とし穴を検証します。
📌 【この記事の重要ポイントまとめ】
- 要点1:E2EEは送信端末と受信端末の間でしか復号できない強固な暗号化方式であり、サービス運営企業であっても通信内容の盗み見は不可能。
- 要点2:一般的なTLS暗号化との最大の違いは「中継サーバー上でデータが平文(生データ)に戻るかどうか」にある。
- 要点3:「通信経路の安全性」と「端末自体の安全性」は別問題であり、クラウドバックアップやマルウェア感染による情報漏洩リスクには個別の対策が必須。
【基礎知識】エンドツーエンド暗号化(E2EE)の仕組みをわかりやすく解説
エンドツーエンド暗号化(End-to-End Encryption:通称E2EE)は、通信を行う「端(送信者端末)」から「端(受信者端末)」まで、経路上のすべての地点でデータを暗号化した状態に保つ技術です。
従来の通信方式と大きく異なる点は、通信を中継するサーバー管理者やプロバイダ、さらにはサイバー攻撃を仕掛ける第三者であっても、送信されたメッセージや音声、映像の中身を一切解読できない点にあります。データを開くための「鍵」は、やり取りを行う当事者の手元にある端末だけに保存されているためです。
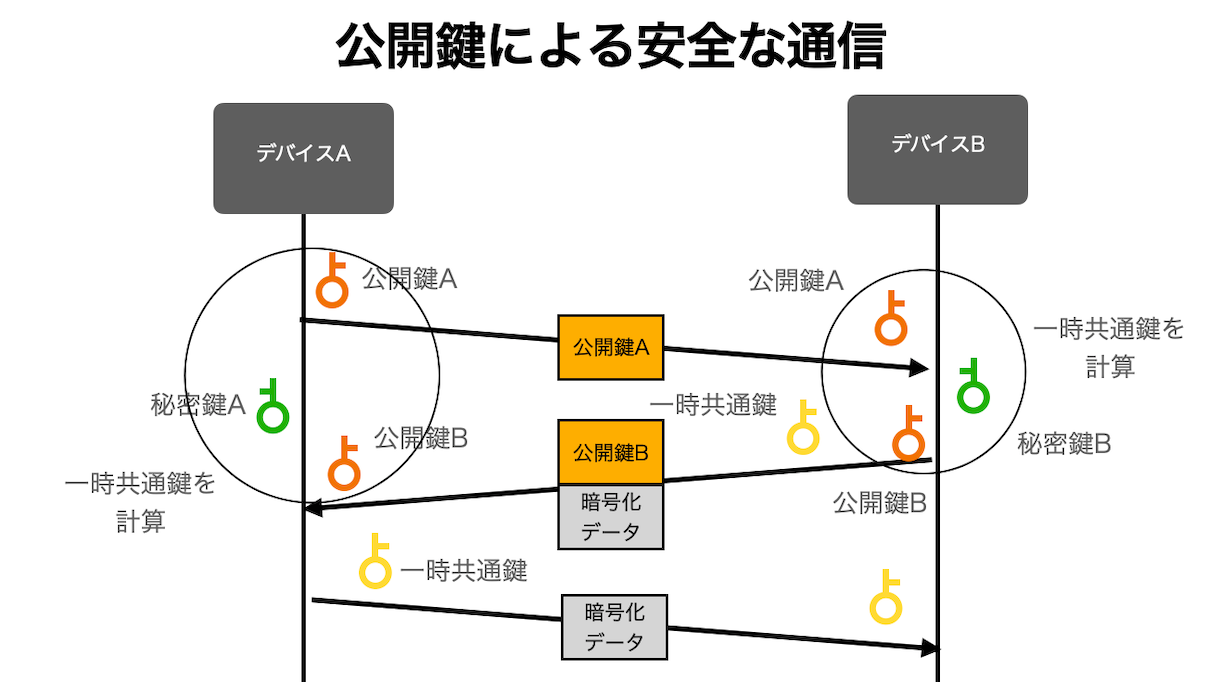
この仕組みを支えているのが、公開鍵暗号と秘密鍵の組み合わせです。メッセージを送る側は、相手が一般に公開している「公開鍵」を使ってデータを暗号化します。この暗号化されたデータは、対となる受信者本人の「秘密鍵」でしか復元(復号)できません。インターネット上を流れるデータは完全に意味不明な文字列と化しているため、仮に通信経路でデータを盗み取られても内容は漏洩しません。
【徹底比較】一般的な通信暗号化(TLS)とE2EEは何が決定的に違うのか?
私たちが普段ウェブサイトを閲覧する際に使われている「HTTPS通信」などでは、トランスポート層暗号化(TLS/SSL)が広く用いられています。では、TLSとE2EEでは何が違うのでしょうか。
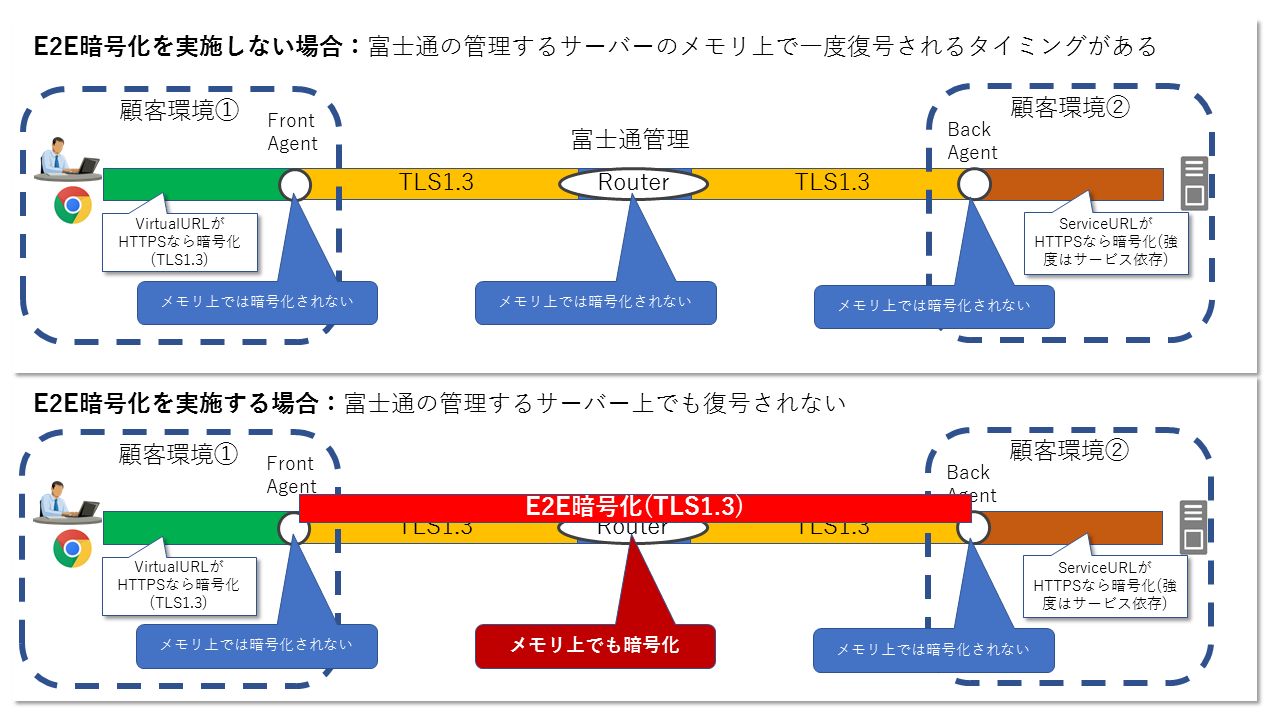
決定的な違いは、「中継サーバーでデータが一時的に復号されるかどうか」です。TLS通信の場合、あなたのスマートフォンからサービス事業者のサーバーまでの通信経路は暗号化されています。しかし、データがサーバーに到着した瞬間、一度平文(元の読めるデータ)に復号され、処理された後に相手へ再暗号化して送信されます。
つまり、TLSではサービス運営企業の内部関係者や、サーバーがハッキングされた場合の傍受リスクを排除できません。一方、E2EEであればサーバーは単なる「暗号化されたデータの運搬係」に過ぎず、サーバー内部に侵入されたとしても中身を閲覧することは不可能です。企業機密のやり取りやプライベートな会話において、E2EEが不可欠とされる理由はここにあります。
【アプリ別設定】LINEの「Letter Sealing」とZoomのE2EE有効化手順
現在利用されている代表的なコミュニケーションツールでは、E2EEが標準機能または選択可能なオプションとして実装されています。
国内で圧倒的なシェアを持つLINEには、「Letter Sealing(レターシーリング)」と呼ばれるE2EE機能が備わっています。テキストメッセージや位置情報、1対1の音声通話などが対象で、トーク相手双方の端末でLetter Sealingが有効になっていれば自動的にE2EEが適用されます。設定アプリ内の「プライバシー管理」からオン・オフを確認できますが、相手が機能をオフにしている場合は暗号化が完全には機能しない点に注意が必要です。
また、ビジネスシーンで多用されるZoomでも、ミーティングごとにE2EEを適用できます。Zoomの標準設定はサーバー側で復号する高機能な暗号化(トランスポート暗号化)ですが、設定画面で「エンドツーエンド暗号化」を指定してルームを作成することで、Zoom社側のサーバーでも傍受できない最高レベルの機密性を確保できます。ただし、E2EEを有効にするとクラウド録画や一部のブレイクアウトルーム機能が制限される仕様となっています。
【死角を突く】E2EEのデメリットと危険性|「暗号化=100%安全」の誤解
「E2EEを採用しているから情報漏洩は絶対に起きない」と考えるのは危険な誤解です。通信経路がどれほど頑丈に守られていても、運用の落とし穴は別の場所に存在します。
最大の盲点は「端末側のセキュリティ」と「バックアップ」です。例えば、世界的にE2EEメッセンジャーとして知られるWhatsAppであっても、GoogleドライブやiCloudにチャット履歴をバックアップする際、バックアップデータ自体の暗号化を個別に設定していなければ、クラウド側からメッセージが復元・閲覧されるリスクが生じます。
さらに、Meta社が提供するMessengerにおいて、利便性の向上や複数端末でのシームレスな同期を優先して一時的に暗号化チャットの解除や通常チャットへの切り替えが行われるケースがあるように、E2EEは機能制限(複数デバイスでの履歴同期の難しさ、検索機能の制限など)というデメリットを伴います。端末自体がスパイウェアに感染していれば、画面のスクリーンショットやキーストロークを通じて、暗号化される前のデータが直接抜き取られてしまう現実も忘れてはなりません。
【2026年最新動向】量子コンピュータ時代を見据えた暗号化通信の最前線
通信の安全性を巡る環境は、2026年現在、大きな技術的転換期を迎えています。従来のRSA暗号や楕円曲線暗号など、長年安全とされてきた公開鍵暗号の基盤が、量子コンピュータの実用化進展によって破られる危険性(Y2Q問題)が現実味を帯びてきたためです。
現在、サイバー犯罪組織や国家系ハッカー集団は「今盗み出し、後で解読する(Harvest Now, Decrypt Later)」と呼ばれる手法で、現時点では解読できない暗号化データを大量に収集・蓄積しています。将来的に高性能な量子計算機が登場した段階で一気に復号することを狙った攻撃です。
これに対抗するため、Appleの「PQ3」プロトコルをはじめ、主要なメッセージングアプリや暗号化通信インフラでは、量子計算でも解くことが極めて困難な耐量子計算機暗号(Post-Quantum Cryptography:PQC)をE2EEに組み込む移行作業が急速に進んでいます。通信の機密性を保つための戦いは、単なる経路の保護から次世代の暗号アルゴリズム競争へとシフトしています。
【エンドツーエンド暗号化】に関するよくある質問(FAQ)
Q1:E2EEを使っていれば、警察や国家機関でも通信内容を見ることはできませんか?
A1:理論上、通信経路を流れるデータを傍受して復号することは不可能です。ただし、捜査機関がスマートフォンの現物を押収してロックを解除した場合や、裁判所の命令に基づきクラウド上の非暗号化バックアップを開示させた場合は、メッセージ内容が閲覧される可能性があります。
Q2:LINEのLetter Sealingがオンになっているか確認する方法は?
A2:LINEアプリの「設定」>「プライバシー管理」を開き、「Letter Sealing」の項目にチェックが入っているか確認できます。なお、トーク相手が古いバージョンのアプリを使っている場合などは適用されないことがあります。
Q3:E2EEを利用することで通信速度が遅くなることはありますか?
A3:現代のスマートフォンやPCのプロセッサ性能であれば、暗号化・復号処理による体感速度の低下はほとんどありません。ただし、グループ通話などで参加者全員分の個別鍵を処理する場合、端末への処理負荷がわずかに増えることがあります。
まとめ:暗号化を過信せず「端末の出口管理」を徹底する時代へ
エンドツーエンド暗号化は、インターネット上のプライバシーと通信の機密性を守る上で極めて強力な防壁です。TLS通信のようにサーバー経由でデータが覗き見られるリスクを完全に遮断できる点は、情報社会における必須の防御線と言えます。
しかし、暗号化が保護するのはあくまで「通信の通り道」です。スマートフォンの画面ロック、OSの最新アップデート、クラウドバックアップの暗号化設定といった「端末そのものの管理」が甘ければ、強固なE2EEも無力化してしまいます。ツールごとの暗号化仕様を正しく理解し、総合的なセキュリティ意識を持つことが何よりも求められています。 (出典: エンド ツー エンド 暗号 化(Yahoo!ニュース))

毎日更新されるトレンド情報を分析・発信中。役立つ裏技やおすすめ情報を分かりやすく紹介します。